Skip to content

Blog

TCH智能渗透赛 你的下一个渗透 AI 为什么一定要是渗透 AI?

TCH智能渗透赛: 你的下一个渗透 AI 为什么一定要是渗透 AI?

这不是一篇技术分析,架构和设计留到线下答辩再讲。这篇只记录下比赛流水账。

ChainReactors 在攻防领域做了很多年,在 AI 出来之前,我们设计了一整套各个细分场景做到极限的工件。而在 AI 之后,我们将这样的设计风格带到了 AI 工程领域中。

过去一段时间我们集中做一件事:AI Native 的进攻性安全基础设施 与 智能化渗透系统。

AI 渗透不是不是给安全工具套一层 AI 壳,而是彻底的推倒过去的经验,从零出发。
国内最强 AI 渗透测试 Agent —— TCH·腾讯云黑客松第二届智能渗透挑战赛 唯一 AK 战队复盘

[起零衍迹实验室] 国内最强 AI 渗透测试 Agent —— TCH·腾讯云黑客松第二届智能渗透挑战赛 唯一 AK 战队复盘

标题 “最强” 只是为了吸引阅读和 SEO,对于渗透测试这个场景来说,Agent 的稳定性、可控性、成本、速度、探索广度和深度都是重要考量指标,很难定义什么是最强 Agent。

Rem v0.3.0 对等组网与全信道覆盖

前言

距离上一个版本 v0.2.4 过去了 10 个月,200+ 次提交。v0.3.0 不是一次功能更新,而是一次**重新定义 rem 是什么**的重构——从一个"点到点的代理工具",进化为一个**对等组网框架**。

过去的代理工具总是把问题切成"正向 / 反向"、"客户端 / 服务端"、"代理 / 隧道"。这些语义在单点场景下还能用,但只要场景稍微复杂一点——多跳、非常规信道、上下行分离、代理链级联——这些二分法就会变成使用者的心智负担。v0.3.0 的核心是把这些二分法统统拿掉,换成**三个正交的维度**:

  • 对等组网 —— 任意节点都可以是 relay / leaf / console,角色由参数组合推导,不需要预先规划
  • 全信道覆盖 —— simplex 框架把 DNS 查询、对象存储、HTTP 轮询等不可靠单工信道升格为可靠隧道
  • 自由组合 —— duplex 上下行分离、multi-serve、代理链级联,所有能力可以任意叠加

三个维度互相正交、任意组合,rem 的能力包络呈指数级扩张。

代码仓库: https://github.com/chainreactors/rem-community

使用文档: https://chainreactors.github.io/wiki/rem/usage/

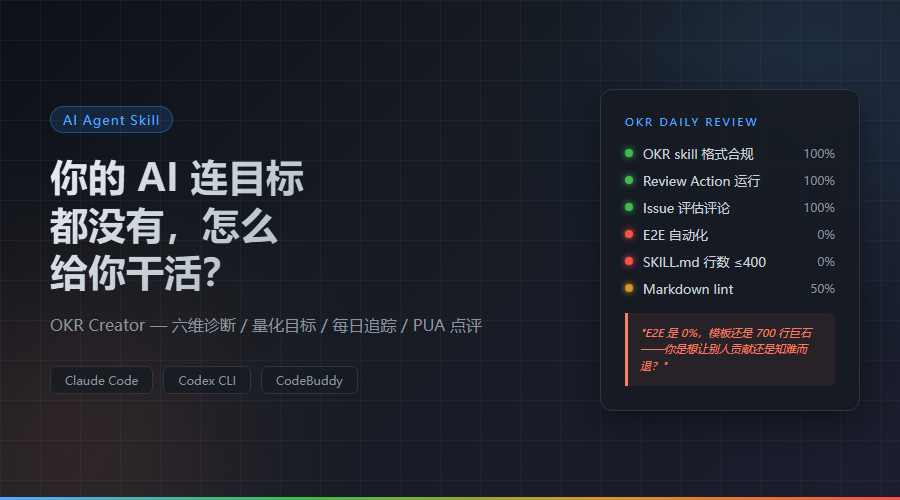
你的 AI 连目标都没有,怎么给你干活?

我做了一个工具帮项目定 OKR,然后让它用自己的 OKR 管理自己。结果它每天凌晨给我发"绩效评估",还 PUA 我。

cover

资源 地址
GitHub github.com/chainreactors/okr-creator
自举 Issue(每日更新) Issue #1
自举 OKR 文件 .claude/skills/okr/SKILL.md
Workflow 运行记录 Actions

OKR Creator — 一个 AI Agent Skill,分析任何项目后自动生成定制化 OKR,部署 GitHub Action 每日追踪。支持 Claude Code / OpenAI Codex CLI / CodeBuddy。不限于代码项目——写作、研究、运营、产品、设计等任何项目都适用。

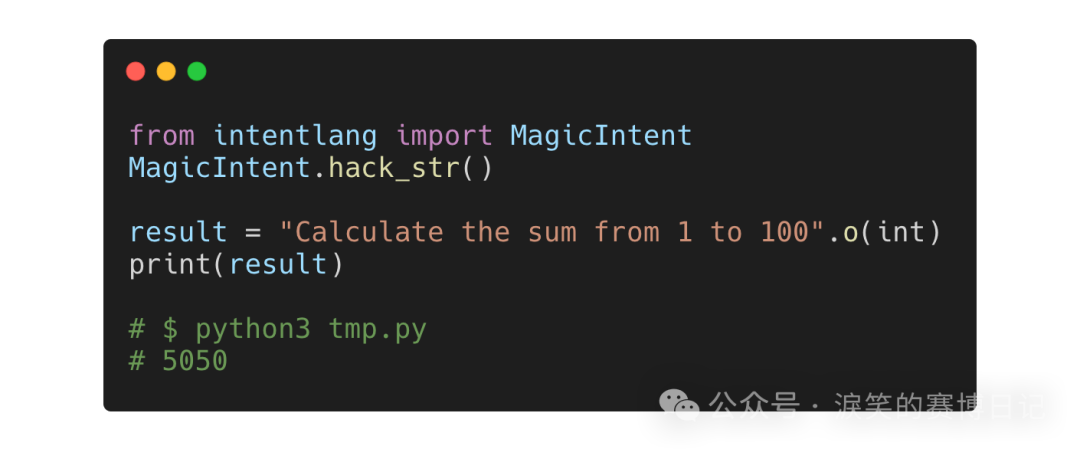
为了创造 AI-native programming language, 我 hack 了 CPython 的 str

[起零衍迹实验室] 为了创造 AI-native programming language, 我 hack 了 CPython 的 str

image-1

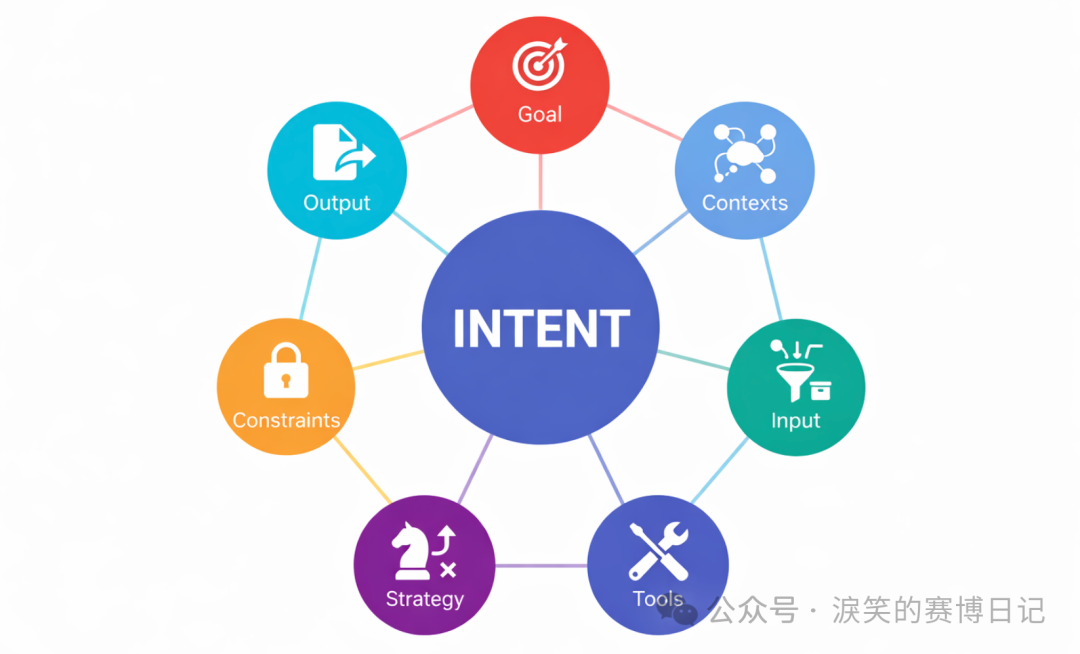
上一篇文章 《IntentLang:以第一性原理与意图工程重建 AI Agent》 刚发布没几天,就收到很多师傅的反馈说晦涩难懂。我重新审视了一下,确实文章直接以我个人的视角去描述了很多只有我自己在做 Agent 开发时遇到的痛点,另外我文中举的例子又太过简单,不足以描述我到底在用 IntentLang 解决什么样的问题。而且也用了 AI 进行润色,确实让文章比较抽象。

意图工程(Intent Engineering):Agent Pattern Graph(APG) & Meta Tooling

前言

最近三个月一直在 AI 安全攻防方向进行探索。虽然时间不长,但个人对 AI 在攻防和通用领域有很多实践感悟。此文不会深入讲太过基础的 Agent 知识,只会提到一些我认为关键的知识点。重点是讲我在 AI for 攻防领域的探索与实践,以及衍生出的一些新的思考和工程理念。

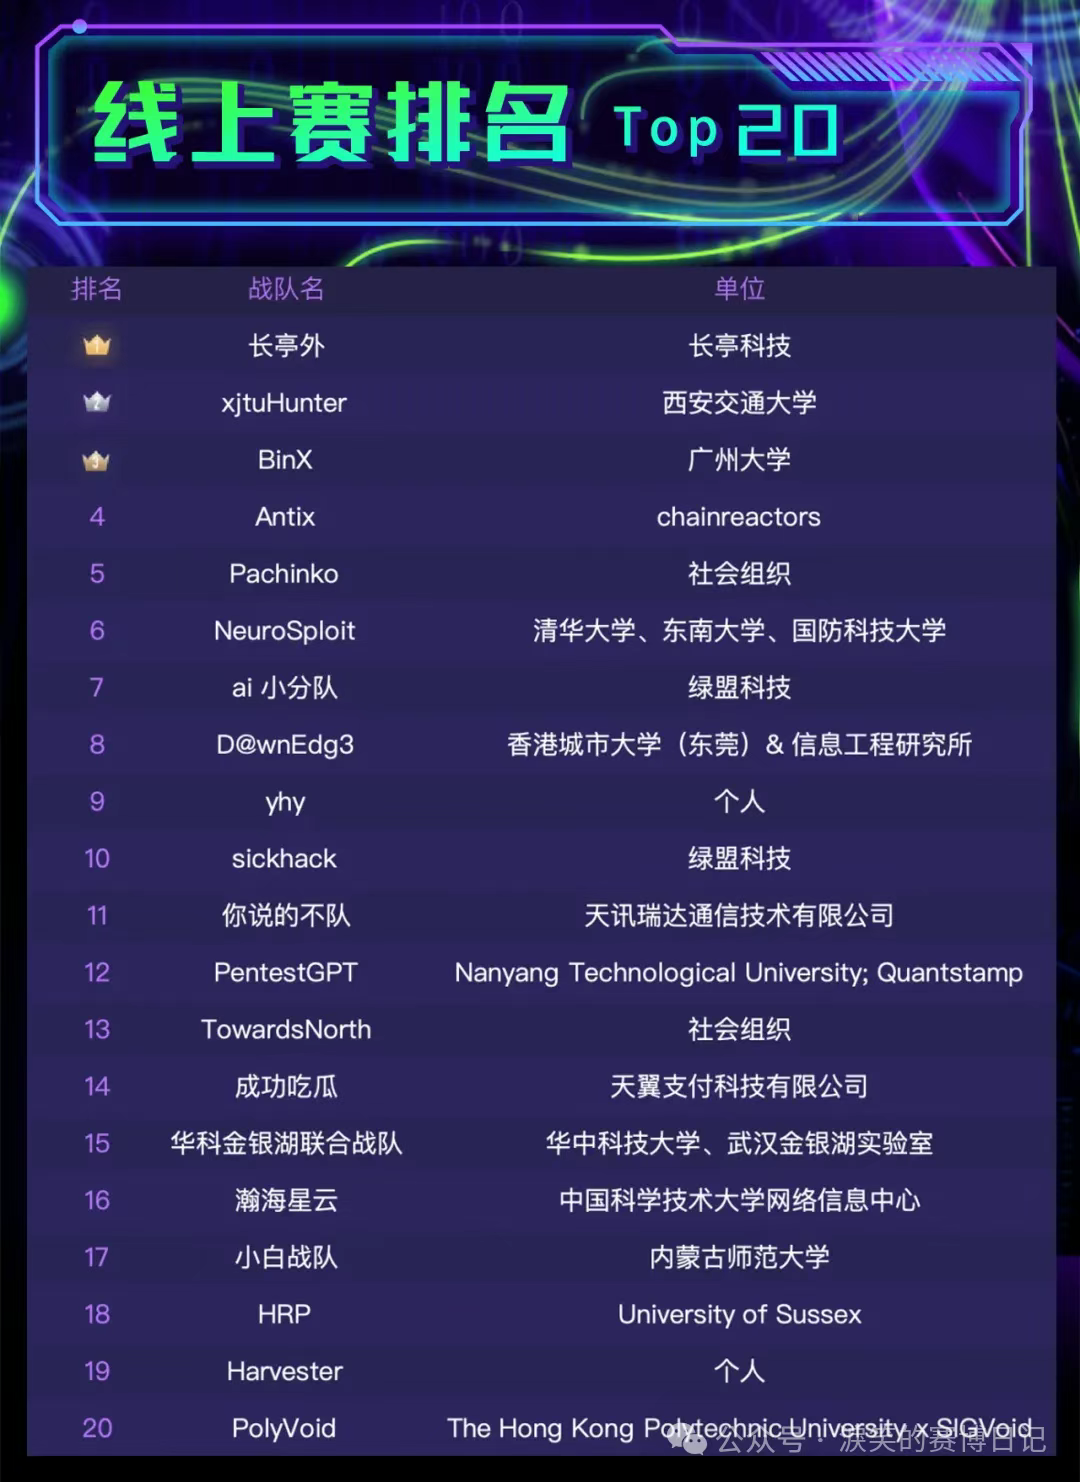
文中很多概念都是基于我自己的理解,并不会摘抄公开的定义,所以也不一定正确,请大家辩证看待,不过为了增加文章的可信度,我先放出我在 AI for 攻防领域的一点实践成果: 《238支全球顶尖战队上演AI攻防巅峰对决,腾讯云黑客松-智能渗透挑战赛即将开启!》 ,《Top20战队决出!@腾讯云黑客松智能渗透挑战赛》

IoM v0.1.2 Integrate Everything

前言

离上次更新又过去了四个月。 IoM 在快速演进中。 我们再一次对implant 到 server的全方面优化。

我们近期的工作主要在 AI、三语言SDK、saas使用体验优化、以及web GUI相关(gui不在本次更新中发布,预计11月底发布新的vscode插件/webui),以及大量的用户体验改进与bug修复。

v0.1.2 提供了各种层面的互操作能力, 包括

  • 通过MCP实现的AI操作client
  • 基于FFI实现跨语言implant
  • 通过golang/typescript/python SDK实现的grpc client 调用teamserver上的rpc
  • 通过implant module template实现基于rust编写module并且动态加载

目前的IoM的组件越来越复杂, 我们提供了一个统一的导航项目方便找到IoM的各种组件。 https://github.com/chainreactors/project-IoM

这将是未来IoM最大的优势,允许被继承到任意的组件中, 也允许任意集成三方组件。我们计划成为开放的基础设施, 更希望与AI深度绑定。

IoM v0.1.1 Out of the Box 开箱即用

前言

距离上次大版本的更新已经过去了三个月, 我们大概每个月会发布一个patch, 修复已知bug、对功能进行小的改动。 积累了足够发布一个大版本的更新内容,决定将v0.1.1提前搬上来。

我们在v0.1.0 之前就在implant侧积累了足够多的底层技术, 但受限于精力,这些内容都需要熟悉rust的编译才能被很好的管理与使用。底层的功能实际上已经远远超越任何一家开源的C2, 普通使用者却无法很好的感知。 因此v0.1.1主要为了提升用户体验、简化复杂操作, 将之前较为复杂的TLS、REM、HotLoad等等功能简化到所有用户都能轻易使用的程度。

本次更新的主要内容是 开箱即用, 让不具备专业知识的用户也能轻松使用

从v0.1.1开始, IoM的implant编译部分不再具有任何门槛, 只需要允许单个二进制文件即可使用, 不再需要依赖docker或者安装脚本。 client和server都只需要单个二进制文件**开箱即用**